

先说清楚:Harness 是什么
想让一个大模型「干活」,而不只是「回答」,光有模型远远不够。它需要一个地方执行代码、读写文件;需要有人把每一轮对话和工具结果拼起来、存下来;需要解析模型发出的工具调用、执行后再把结果喂回去;需要权限边界,防止它乱访问网络;还需要在崩溃、断线、超时后能接着跑。
这一整层模型之外的运行时,业内常叫 Harness(外壳、脚手架)。模型决定「想得对不对」,Harness 决定「能不能稳定地做完」。长任务、多步骤任务里,后者往往才是上线的瓶颈。
Kimi 在发布稿里对此的描述很直白:让 Agent 投入生产,企业通常需要投入几个月构建一套可靠的 Harness 底座——搭建代码执行环境,实现上下文与会话管理、工具调用、权限控制、任务中断恢复等能力;上线以后,还要持续花时间和成本维护。
Kimi Hosted Agents 要解决的,就是这部分重复劳动。
Kimi Hosted Agents 是什么
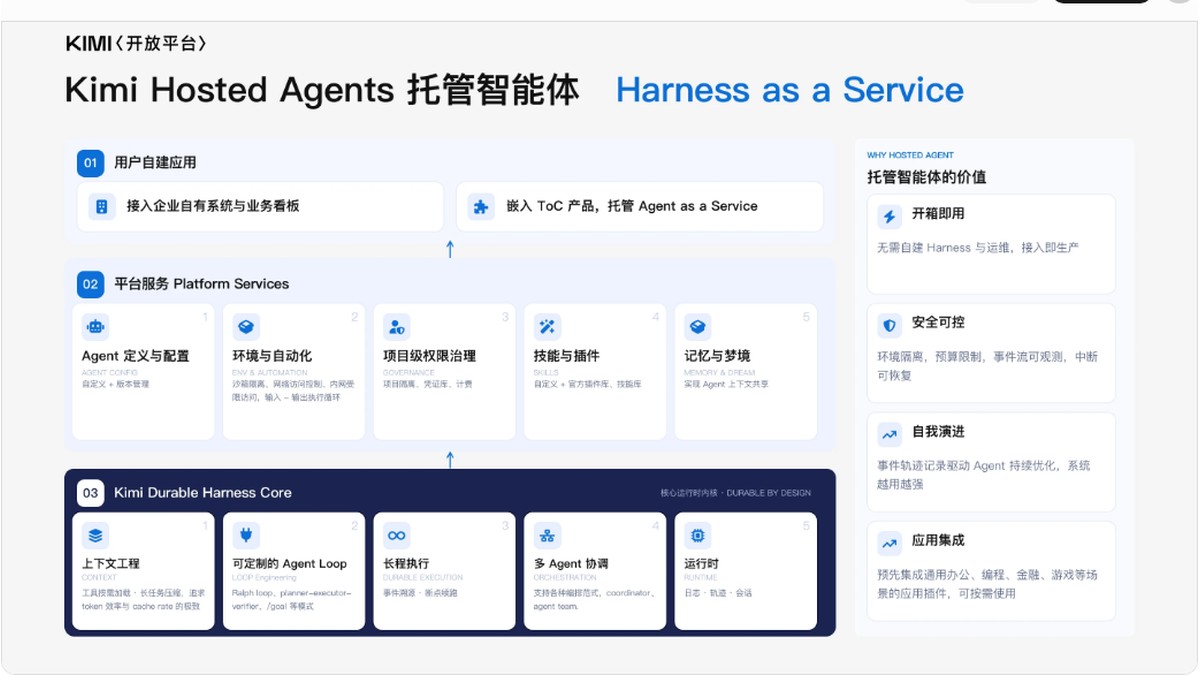
2026 年 11 月 5 日,Kimi 发布 Kimi Hosted Agents(托管智能体),官方口号是 「Harness as a Service」:把支撑 Agent 运行的 Harness 作为云端服务提供给企业和开发者。按官方说法,企业无需自行搭建和维护运行框架,即可获得 7×24 小时的托管环境,支持长程任务执行与多智能体协作;底层运行环境的维护与升级由 Kimi 负责。
官方给出的两类典型用法:
- 面向内部业务:集成到企业内部系统,做业务监控、研究分析、运维响应等任务;
- 面向产品用户:嵌入企业对外的产品,比如 App 内的投研助手、客服助手,或游戏内的策略顾问。
产品目前在文档中标注为 Beta,注册登录 platform.kimi.com 即可体验。
需要说明的是,这和同期 Kimi K3.1 Pro 开源权重不是一回事:K3.1 Pro 是模型,Hosted Agents 是跑 Agent 的托管平台,两者是不同的发布。
和直接调模型 API 有什么区别
Kimi 开放平台现在有两种产品形态,官方文档给了清楚的分工:
| 模型推理 API | 托管智能体 | |
|---|---|---|
| 是什么 | 直接调用模型推理 | 运行在 Kimi 开放平台基础设施上的预构建、可配置的智能体托管服务 |
| 适合 | 自定义 Harness,精细控制 | 长时间运行或异步的任务,无需自建沙箱和会话基础设施 |
换句话说,如果你已经有自己的 Agent 框架,或者需要对每一步都精细控制,继续用推理 API 就行;如果你要的是「把任务丢出去、它在云端跑完、我回来取结果」,托管智能体更合适。
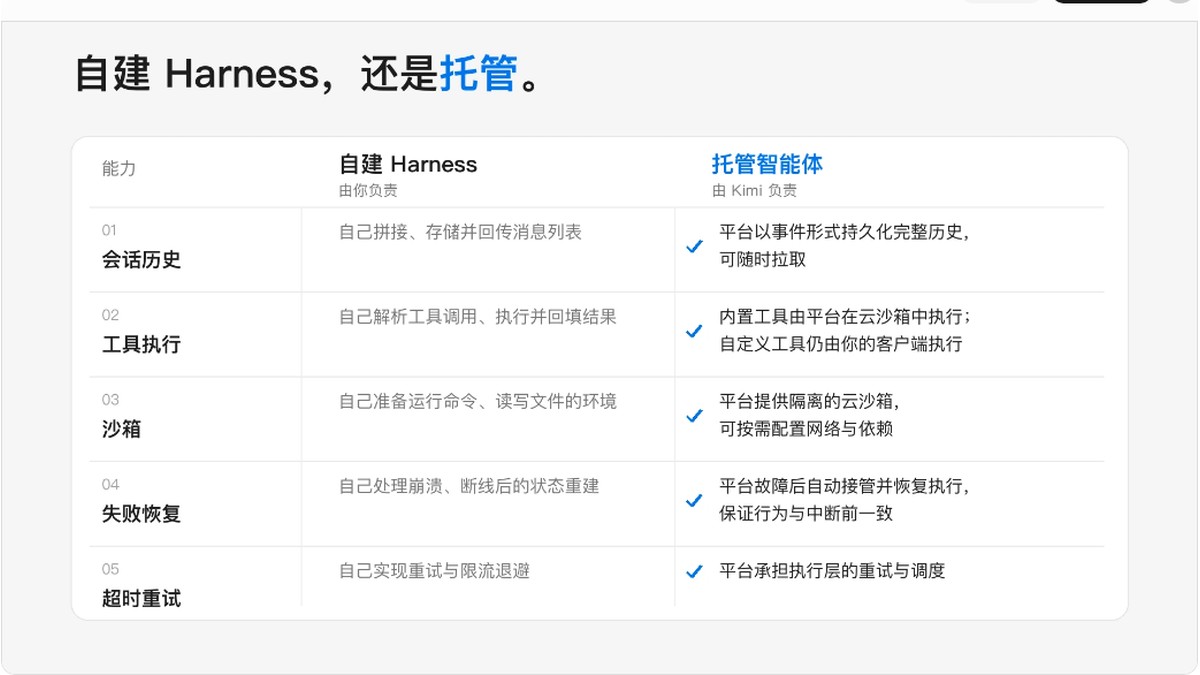
文档还逐项对比了自建与托管的差异:
| 能力 | 自建 Harness | 托管智能体 |
|---|---|---|
| 会话历史 | 自己拼接、存储并回传消息列表 | 平台以事件形式持久化完整历史,可随时拉取 |
| 工具执行 | 自己解析工具调用、执行并回填结果 | 内置工具由平台在云沙箱中执行;自定义工具仍由客户端执行 |
| 沙箱 | 自己准备运行命令、读写文件的环境 | 平台提供隔离的云沙箱;企业认证用户还可用自托管环境 |
| 失败恢复 | 自己处理崩溃、断线后的状态重建 | 平台故障后自动接管并恢复执行 |
| 超时重试 | 自己实现重试与限流退避 | 平台承担执行层的重试与调度 |
这里有一个容易被忽略的细节:自定义工具仍由你的客户端执行。平台托管的是内置工具和沙箱;你自己的业务工具,执行责任依然在你这边。设计系统时要把这一点算进去。
几个核心概念
快速开始文档把托管智能体拆成几块,理解了它们,基本就理解了整个产品:
- 智能体(Agent):模型、system prompt、工具、MCP 服务器、技能与插件的组合配置;
- 技能(Skill):可按需挂载的能力定义,扩展领域知识或优化工作流,支持自定义;
- 插件(Plugin):可复用的能力组合,包含 MCP 服务和技能;
- 环境(Environment):会话运行的云沙箱配置,包括预装依赖、网络访问策略、初始化脚本;
- 会话(Session):在某个环境中的一次智能体运行实例;
- 凭据库(Vault):集中保存第三方服务凭据,创建会话时绑定使用。
跑通第一个任务的流程也很清晰:选择智能体 → 创建执行环境 → 创建会话 → 订阅 SSE 事件流 → 发送消息 → 下载产物。官方提供三种入口:kha CLI(官方推荐,可在 Kimi Code、Claude Code、Codex 等编程助手里用自然语言操作)、控制台(不写代码,网页配置)、REST API(集成到自己的系统)。快速开始里用的示例,是让官方「PPT 助手」生成一份金融市场分析 PPT。
技能与插件:少接几个工具
官方称提供 140+ 个技能与 30+ 个插件,覆盖联网检索、专业数据查询、办公文档处理和内容生成等任务。除官方提供的之外,也支持自定义技能、插件、MCP 服务与自定义工具,用来接入企业自有的工具和数据源。发布稿也注明,数据源和插件库仍在持续拓展。
实用角度看,这些数字的价值不在多,而在于常见的「搜一下、查个数、出个文档」不必每个团队各接一遍。具体哪些插件对你的场景可用、怎么收费,需要到文档和定价页逐项看。
安全与可控:边界、留痕、可中止
把 Agent 放进真实业务,最先被问的往往不是效果,而是「它会不会乱来」。官方列出的控制手段包括:
- 独立沙箱与网络访问权限控制;
- 企业可设定操作边界,必要时随时中止会话;
- 执行过程留痕可查,支持审计导出;
- 清晰的计费规则与用量报表,可以看到各个 Agent 项目的资源消耗与费用。
在此之上,还有两项更进一步的能力,目前都只对企业认证用户开放:
Kimi Inference Hook:开放平台的一个独立安全组件,可对接企业自建或采购的安全服务,在每次模型推理前检查任务输入与工具返回内容。规则由企业定义,放行或拒绝由 Inference Hook 执行,只有通过检查的内容才会进入模型推理,未获准的隐私和敏感数据会被拦在推理之前。官方注明它目前仅针对企业认证用户定向开放,需要时联系销售。
自托管环境:把沙箱工具放到企业自己管理的主机上运行,而模型调用、智能体编排和会话管理仍由平台负责。适合需要访问内网服务,或必须在自己的执行环境中处理代码、文件和网络的场景。文档写明仅向企业认证用户开放。
对普通开发者来说,这意味着上手体验的是云沙箱版本;对数据合规要求高的团队,关键能力要走企业认证。
官方模板:从可用版本开始改
这里两份官方材料的口径不同,分开说:
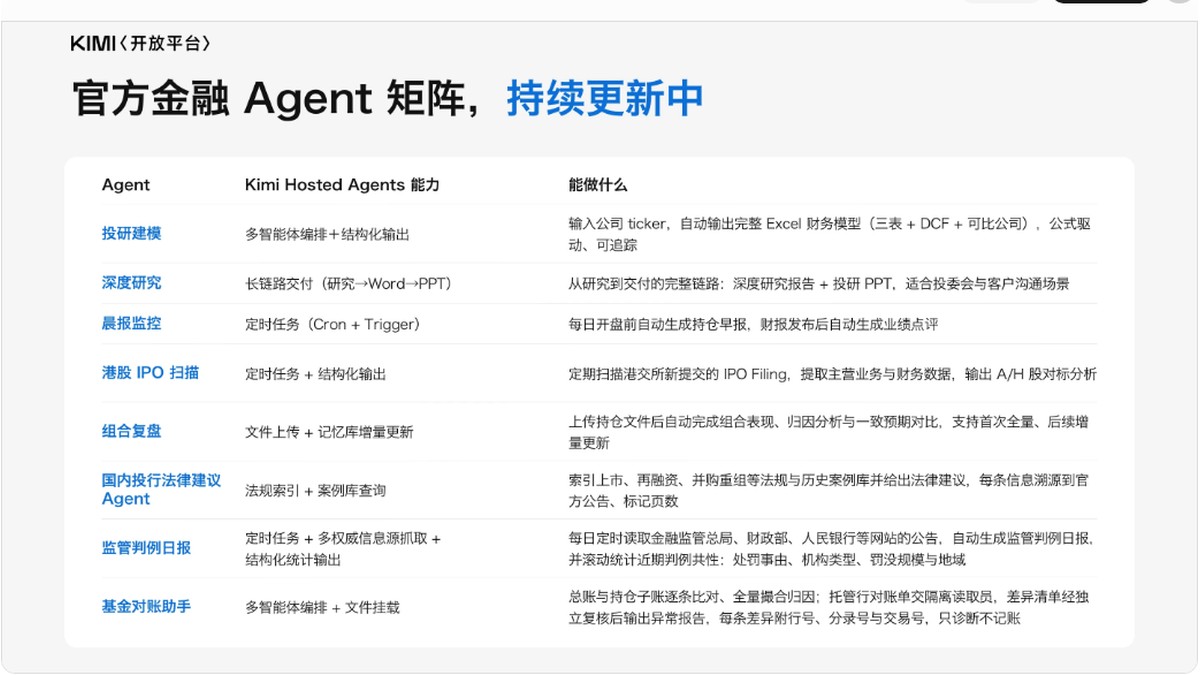
- 发布稿写的是「首批提供 8 个金融 Agent 模板」,覆盖投研建模、深度研究、晨报生成、IPO 跟踪、持仓监控等任务,并以投研建模、监管判例日报、基金对账为例演示;
- 产品文档写的是「首批提供 12 个官方 Agent 模板」,覆盖金融研究、游戏开发、运维响应和出海社群运营,包括:金融财务建模、金融深度研究、金融晨报、港股 IPO 扫描、金融组合复盘、国内投行法律建议、监管处罚日报、基金对账、AI 小游戏研运、玩家游戏顾问、SRE 事故响应、出海社群运营。
模板可以复制到自己的项目空间,接入内部系统和私有数据库后按需调整。文档还配套介绍 Agent 架构、核心设计、配置方式与运行成本估算,并说明如何从最小可用版本开始搭建。比如「SRE 事故响应」模板的描述是并行核查日志、变更和指标,输出事故根因与修复补丁;「金融财务建模」是输入公司 ticker,输出完整的 Excel 财务模型。
怎么计费
官方产品概览写明采用按量计费,费用由模型 tokens、沙箱运行时长和插件调用次数三部分构成。定价页给出的公式是:
总费用 = 沙箱运行时长(小时)× ¥0.072/小时 + 模型推理费用 + Σ(插件调用次数 × 插件单价)
其中模型推理按所选模型的推理价格计费,插件按调用次数、分档计价。各模型与插件的具体单价请以 https://platform.kimi.com/docs/pricing/hosted-agents 为准。
一个实际提醒:长程任务的成本大头通常在模型 tokens,而不在沙箱时长。上线前最好用模板配套的成本估算和用量报表先跑一轮小规模测试。
客户怎么说
发布稿引用了两家客户的评价。顺丰同城表示正在探索 AI 在企业运营、业务管理和日常办公中的应用,认为托管智能体平台能支撑多步骤任务执行和工具协同调用,「让我们看到了 AI 在提升即时配送运营效率与业务决策质量方面的应用潜力」——措辞是探索与潜力,并非宣布全面上线。中信建投证券则提到,其内部金融场景评测中 Kimi K3 表现优异,并认为托管平台结合风险评估网关对数据边界、工具调用和过程留痕的控制,让他们更放心地把模型接入真实业务流程。
怎么看
把 Harness 做成托管服务,并不是全新的思路,但它切中了一个真问题:很多团队的 Agent 卡在原型阶段,不是模型不够强,而是沙箱、会话、恢复、权限这些「外壳」既费时又难做稳。Kimi Hosted Agents 的取舍很清楚——要精细控制,用推理 API 自己搭;要省掉基础设施,交给托管平台。
值得留意的几点:产品仍是 Beta;自定义工具的执行仍在客户端;Inference Hook 和自托管环境目前只对企业认证用户开放;费用由三部分叠加,需要自己测算。对想快速把长程、异步任务跑起来的团队,它值得用一个官方模板先试一试。
主要出处:Kimi Hosted Agents 正式发布:Harness as a Service(发布稿,2026-11-05)、产品概览、快速开始、托管智能体定价
